企业角度看台湾的云服务器怎么样啊适合哪些业务场景
2026年9月18日
1.
概述:为什么考虑台湾云服务器
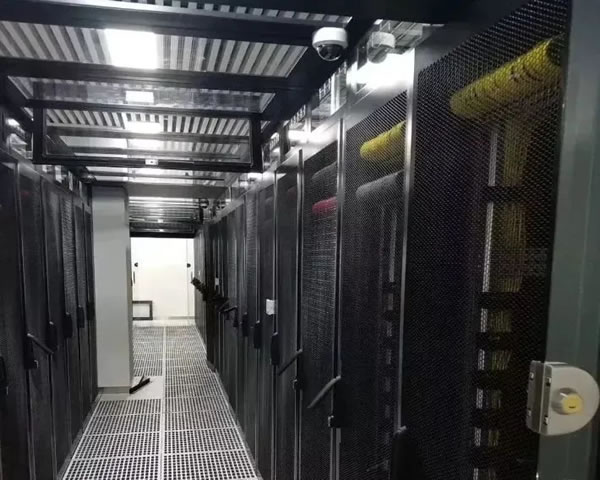
- 台湾位置:靠近中国大陆、东南亚与日本,适合作为亚太区域中转点。- 企业价值:低延迟、法律环境明确、运营成本相对合理;适合做区域节点或备份站点。
2.
优点与限制快速判断
- 优点:对大陆用户延迟通常在20-100ms内(视ISP),适合电商、游戏分发、API网关。- 限制:跨境带宽计费与出口管控、与大陆直连需走专线或VPN,合规需注意个人信息保护法。
3.
适合的业务场景(企业视角)
- 场景A:对台/对亚太延迟敏感的应用(客服、实时API)。- 场景B:跨境业务的备份/容灾与中转CDN节点。
- 场景C:开发测试环境、地域分散部署以提升可用性。
4.
选型步骤:如何挑选云厂商与机型
- 步骤1:列出需求(CPU、内存、带宽、SLA、账单币种)。- 步骤2:对比厂商(阿里/腾讯/本地供应商等),重点看网络出口带宽和对岸连接选项。
- 步骤3:做小规模POC,测试延迟、丢包与稳定性至少72小时。
5.
实例购买与网络配置实操(详细步骤)
- 步骤1:创建账号并完成实名认证/企业认证。- 步骤2:在控制台选择台湾可用区、机型、磁盘类型(系统盘/数据盘)。
- 步骤3:开启VPC并创建子网,记录子网CIDR和网关;创建安全组,开放必要端口(例如TCP22、80、443)。
6.
SSH密钥与系统初始化(命令示例)
- 在本地生成密钥:ssh-keygen -t rsa -b 4096 -C "your@company"。- 将公钥粘贴到控制台并创建实例;第一次登录:ssh -i id_rsa ubuntu@<公网IP>。
- 系统初始化(以Ubuntu为例):sudo apt update && sudo apt upgrade -y && sudo ufw allow 22/80/443 && sudo ufw enable。
7.
建立安全的跨境网络连接(VPN/专线)
- 方案A(推荐小企业):配置IPsec或OpenVPN。示例:安装OpenVPN并生成证书(使用easy-rsa),客户端连接后测试内网互通。- 方案B(大企业):申请云厂商的专线/SD-WAN或租用MPLS,要求提供BGP或静态路由并与内部NAT策略对接。
8.
部署应用与自动化(CI/CD 示例)
- 步骤1:在台湾实例上部署Docker/容器平台:curl -fsSL get.docker.com | sh。- 步骤2:使用GitLab CI或GitHub Actions:在CI中配置部署密钥,将构建产物推到台湾主机并用docker-compose up -d。
- 步骤3:用Terraform管理基础资源(示例模块写法参考厂商提供的Provider)。
9.
备份与容灾实操步骤
- 快照策略:每日快照+7天保留;在控制台设置自动快照任务或用API脚本定时调用。- 异地备份:把快照复制到其它区域(如香港或新加坡),并定期做恢复演练:启动快照为新实例,校验数据完整性。
10.
监控、告警与安全加固
- 监控部署:安装node_exporter + cadvisor,Prometheus抓取指标并在Grafana建面板。- 告警策略:设置CPU、磁盘、带宽阈值短信/邮件告警;重要端口启用WAF与DDoS防护。
- 安全:启用磁盘加密、OS补丁自动化、限制管理IP与多因子登录。
11.
成本与合规注意点
- 成本控制:按需评估弹性IP与带宽计费,使用预留实例或包年更省钱;设置预算告警。- 合规:确认数据是否涉及台湾个人资料保护法或大陆法律,必要时签订数据处理协议并做跨境转移评估。
12.
迁移与测试验收的详细步骤
- 步骤1:数据同步:使用rsync/数据库主从或CDC工具进行逐步同步。- 步骤2:流量切换:先做流量分流(50/50),观察错误率和延迟,确认无问题后完全切换。
- 步骤3:回滚计划:保留旧环境48小时,必要时用DNS降低TTL快速回退。
13.
问:台湾云服务器适合做主站还是备站?
- 答:视业务与用户分布而定。若主要用户在两岸及东南亚,台湾可做主站但需评估与大陆互通的专线/VPN;对以大陆为主用户的企业,台湾更适合作为备站或区域节点以提高可用性。14.
问:跨境带宽如何控制成本与稳定性?
- 答:优先评估包年带宽或跨域专线,使用CDN做静态内容分发,设置带宽峰值告警,并在高峰期采用流量调度策略(压缩、缓存)降低出口流量。15.
问:企业上台湾云需要注意哪些合规要点?
- 答:关注台湾个人资料保护法及双方数据跨境传输要求;签署数据处理协议,做好数据分类、加密与最小权限原则,并记录跨境转移的法律依据与审计链。相关文章
-

直连台湾VPS,快速稳定的服务器选择
直连台湾VPS,快速稳定的服务器选择 在选择服务器时,稳定性和速度是最为重要的考虑因素之一。而直连台湾VPS作为一种优质的服务器选择,具有快速稳定的特点,受到广大用户的青睐。 直连台湾VPS相比传统VPS,具有更快的速度和更稳定的连接。由于直连台湾地区,数据传输速度更快,延迟更低,适用于需要高速稳定连接的用户群体。 直连台2025年5月14日 -
台湾原生VPS高防云空间
台湾原生VPS高防云空间 台湾原生VPS高防云空间是一种提供虚拟专用服务器(VPS)服务的云计算解决方案。它基于台湾的数据中心,具有高防御能力,适合需要稳定、高速、安全的网络环境的用户。 原生VPS:台湾原生VPS高防云空间采用原生架构,不经过任何虚拟化技术,提供更高的性能和稳定性。2025年3月31日 -
台湾云服务器VPS:稳定、高效的选择
台湾云服务器VPS:稳定、高效的选择 台湾云服务器VPS是一种虚拟专用服务器,即Virtual Private Server的缩写。它是一种基于云计算技术的虚拟化服务器,能够提供稳定、高效的网络服务。 1. 稳定性:台湾云服务器VPS采用高端硬件设备和稳定的网络环境,能够保证服务器的稳定性和可靠性。 2. 高效性:台湾云服务器2025年5月12日 -
云服务器台湾服务器:高性能、可靠的选择
云服务器台湾服务器:高性能、可靠的选择 云服务器在现代互联网时代扮演着至关重要的角色。作为一个全球化的经济体,台湾在云计算领域也发挥着重要作用。本文将介绍为什么选择云服务器台湾服务器是一个高性能和可靠的选择。 云服务器台湾服务器以其卓越的性能而闻名。首先,台湾拥有先进的通信基础设施,这为云服务器的高速传输提供了可靠的网络环境。其2025年2月8日 -
谷歌云服务器香港和台湾:选择最佳的云计算解决方案
谷歌云服务器香港和台湾:选择最佳的云计算解决方案 随着云计算技术的快速发展,越来越多的企业开始意识到将业务迁移到云端的重要性。作为全球领先的云服务提供商之一,谷歌云服务器在全球范围内提供了高效、安全和可靠的云计算解决方案。对于位于亚洲地区的企业,谷歌云服务器在香港和台湾都设有数据中心,为用户提供了更便捷的云计算服务。本文将重点介绍2025年3月31日 -
台湾lol服务器云空间详解
台湾lol服务器云空间详解 台湾lol服务器云空间是一个为玩家提供游戏服务器托管服务的平台。玩家可以通过这个平台租用服务器空间,用于搭建自己的游戏服务器,以便与其他玩家进行游戏。 1. 低延迟:台湾lol服务器云空间提供高性能的服务器设备和网络环境,可以保证玩家在游戏中获得低延迟的游戏体验。 2. 稳定性:台湾lol服务器云空2025年6月14日 -
台湾VPS 1M带宽,高速稳定的网络服务
台湾VPS 1M带宽,高速稳定的网络服务 VPS是虚拟专用服务器的缩写,它是一种通过虚拟化技术将一台物理服务器划分为多个独立的虚拟服务器的解决方案。每个VPS都拥有自己的独立操作系统和资源,用户可以自由管理和配置。 台湾VPS提供了高速稳定的网络服务,1M带宽保证了用户可以享受流畅的网络体验。另外,台湾地理位置优越,连接到大陆2025年6月20日 -
台湾VPS拨号指南
台湾VPS拨号指南 在选择台湾VPS服务商时,需要考虑网络稳定性、价格、带宽等因素。常见的VPS服务商有阿里云、腾讯云、华为云等,可以根据自己的需求和预算选择合适的服务商。 购买VPS后,需要进行相应的配置,包括安装系统、设置网络等。可以根据服务商提供的教程进行操作,确保VPS2025年6月10日 -
台湾云服务器商:选择最佳的服务供应商
台湾云服务器商:选择最佳的服务供应商 随着云计算技术的迅速发展,越来越多的企业和个人开始寻找云服务器来托管他们的网站、应用程序和数据。在台湾,有许多云服务器供应商提供各种不同的服务。然而,如何选择最佳的服务供应商成为了一个重要的问题。 在选择台湾的云服务器供应商之前,有几个关键因素需要考虑。 价格 首先,价格是一个重2025年1月26日